AI policy aziendale e AI Act: regole chiare per usare l'AI in azienda
Yellow Tech scrive con l'azienda la sua AI policy: quali strumenti si usano, quali dati non si inseriscono, chi approva un uso nuovo. Forma il personale come chiede l'articolo 4 dell'AI Act e sviluppa agenti AI con supervisione umana.Yellow Tech scrive con l'azienda la sua AI policy: quali strumenti si usano, quali dati non si inseriscono, chi approva un uso nuovo. Forma il personale come chiede l'articolo 4 dell'AI Act e sviluppa agenti AI con supervisione umana.




Cos'è una AI policy aziendale?
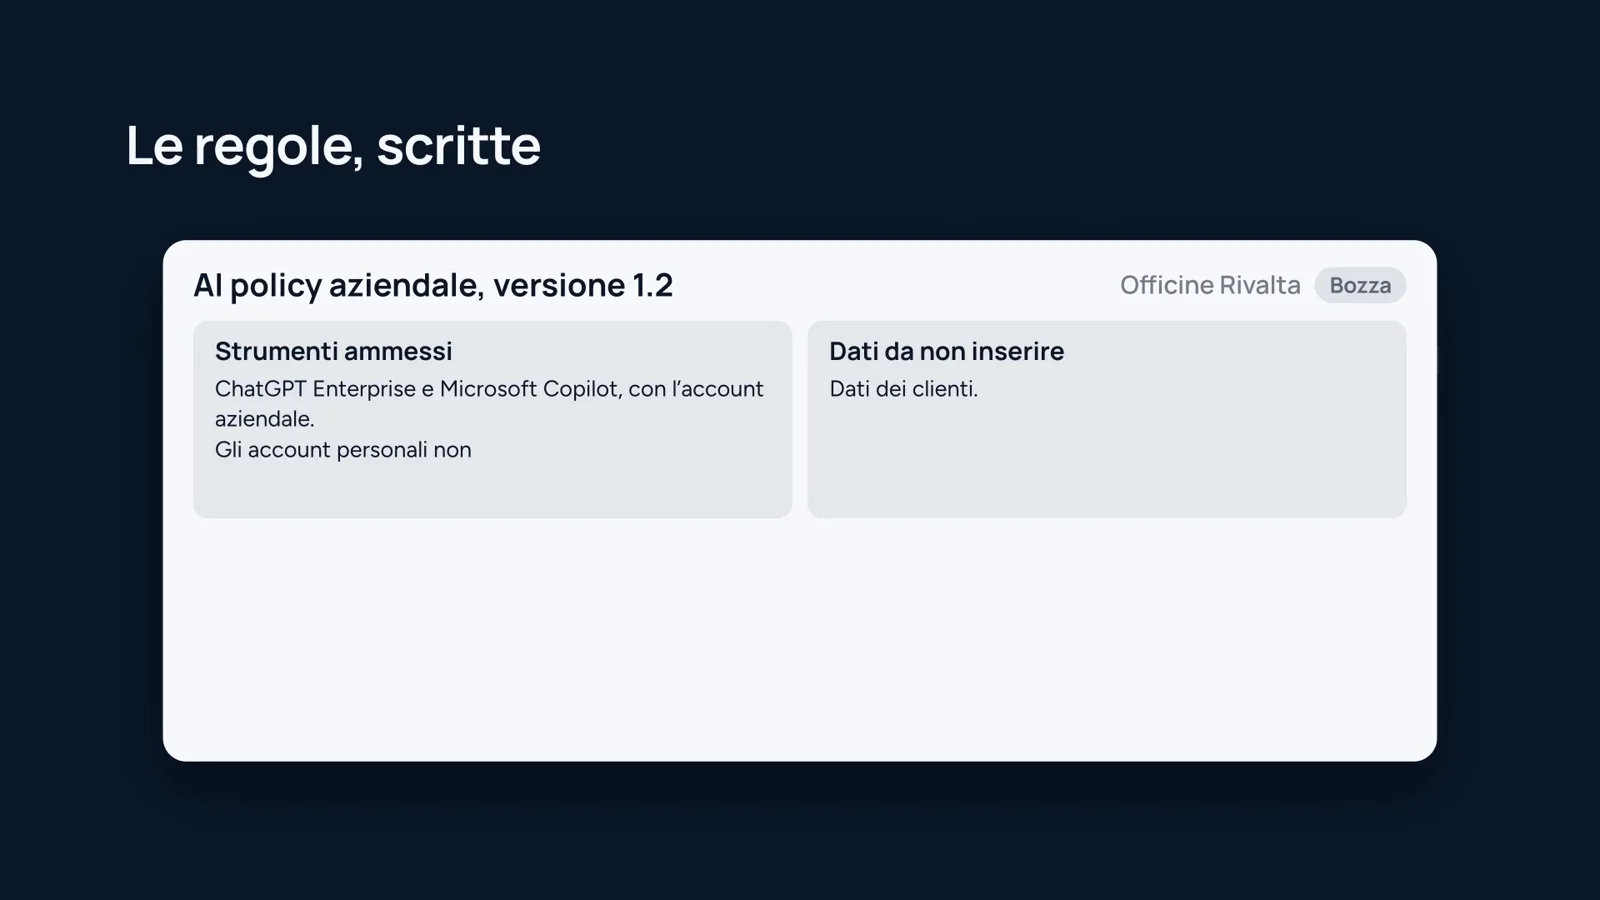
Una AI policy aziendale è il documento con le regole per usare l'intelligenza artificiale in azienda: strumenti ammessi, dati da non inserire, chi approva un uso nuovo.
Parte da ciò che le persone usano già, spesso con account personali, e dal rischio di ogni uso secondo l'AI Act.
Una AI policy e la mappa degli usi, con il rischio di ognuno
Come nasce una AI policy aziendale
Interviste ai responsabili
Si raccoglie come si usa l'AI oggi, con quali strumenti e dati.Si raccoglie come si usa l'AI oggi, con quali strumenti e dati.
La mappa degli usi
Ogni uso con il suo strumento e il suo rischio.Ogni uso con il suo strumento e il suo rischio.
La policy scritta
Strumenti ammessi, dati da non inserire, chi approva un uso nuovo.Strumenti ammessi, dati da non inserire, chi approva un uso nuovo.
La revisione del legale
Il legale o il DPO dell'azienda rilegge il testo.Il legale o il DPO dell'azienda rilegge il testo.
La formazione del personale
Il percorso dell'articolo 4, con registro e test.Il percorso dell'articolo 4, con registro e test.
Cosa chiede oggi l'AI Act alle aziende che usano l'AI
Formare il personale
Dal 2 febbraio 2025 chi usa sistemi AI deve prendere misure perché il personale abbia le competenze per usarli: è l'alfabetizzazione all'AI, o AI literacy.Dal 2 febbraio 2025 chi usa sistemi AI deve prendere misure perché il personale abbia le competenze per usarli: è l'alfabetizzazione all'AI, o AI literacy.
Gli usi vietati
Dal 2 febbraio 2025 alcuni usi sono vietati, per esempio riconoscere le emozioni dei dipendenti.Dal 2 febbraio 2025 alcuni usi sono vietati, per esempio riconoscere le emozioni dei dipendenti.
Dire che si parla con un'AI
Dal 2 agosto 2026 chi usa un chatbot con i clienti o pubblica contenuti generati deve dichiararlo (articolo 50).Dal 2 agosto 2026 chi usa un chatbot con i clienti o pubblica contenuti generati deve dichiararlo (articolo 50).
I sistemi ad alto rischio
Per gli usi ad alto rischio, come la selezione del personale, le regole valgono dal 2 dicembre 2027; per l'AI dentro prodotti regolati dal 2 agosto 2028.Per gli usi ad alto rischio, come la selezione del personale, le regole valgono dal 2 dicembre 2027; per l'AI dentro prodotti regolati dal 2 agosto 2028.
Dove girano i dati: cloud o on-premise
Yellow Tech costruisce gli agenti in quattro modi, scelti in base ai dati che l'agente tratta.Yellow Tech costruisce gli agenti in quattro modi, scelti in base ai dati che l'agente tratta.
- Dove stanno i dati
- Sui server del fornitore, come ChatGPT Enterprise o Claude Enterprise
- Chi gestisce
- Il fornitore
- Quando si sceglie
- Per partire subito
- Dove stanno i dati
- Su server nell'Unione Europea
- Chi gestisce
- Yellow Tech
- Quando si sceglie
- Per non gestire la tecnologia
- Dove stanno i dati
- Nel cloud dell'azienda, come AWS, Azure o Google Cloud, senza uscire dal suo perimetro
- Chi gestisce
- L'azienda, con il presidio di Yellow Tech
- Quando si sceglie
- Per chi ha già un cloud e regole sui dati
- Dove stanno i dati
- Sui server dell'azienda, anche isolati da internet, con modelli aperti come Llama, Mistral o Qwen
- Chi gestisce
- L'azienda, con il presidio di Yellow Tech
- Quando si sceglie
- Per sanità, pubblica amministrazione e chi non può usare il cloud
| Dove stanno i dati | Chi gestisce | Quando si sceglie | |
|---|---|---|---|
| Cloud del fornitore AI | Sui server del fornitore, come ChatGPT Enterprise o Claude Enterprise | Il fornitore | Per partire subito |
| SuperAgent, la piattaforma di Yellow Tech | Su server nell'Unione Europea | Yellow Tech | Per non gestire la tecnologia |
| Cloud dell'azienda | Nel cloud dell'azienda, come AWS, Azure o Google Cloud, senza uscire dal suo perimetro | L'azienda, con il presidio di Yellow Tech | Per chi ha già un cloud e regole sui dati |
| On-premise | Sui server dell'azienda, anche isolati da internet, con modelli aperti come Llama, Mistral o Qwen | L'azienda, con il presidio di Yellow Tech | Per sanità, pubblica amministrazione e chi non può usare il cloud |
Gli strumenti che la policy regola

ChatGPT
Piano, account e dati da non inserire.Piano, account e dati da non inserire.

Microsoft Copilot e Microsoft 365
Cosa può leggere nei documenti aziendali.Cosa può leggere nei documenti aziendali.

Claude
Account e documenti da caricare.Account e documenti da caricare.

Gemini
Le stesse regole.Le stesse regole.

Perplexity
Cosa si può scrivere nelle ricerche.Cosa si può scrivere nelle ricerche.

Mistral
Le stesse regole.Le stesse regole.
Agenti AI su misura
Supervisione umana, registro delle azioni, dati dove decide l'azienda.Supervisione umana, registro delle azioni, dati dove decide l'azienda.
AI dentro i software di reparto
Le funzioni AI di CRM, gestionali e strumenti HR, spesso già attive.Le funzioni AI di CRM, gestionali e strumenti HR, spesso già attive.
Account personali
La policy dice se e quando sono ammessi.La policy dice se e quando sono ammessi.

La AI policy con le linee guida di governance e la scelta degli strumenti prima dell'adozione dell'AI, con la misura della maturità AI delle 60 persone.
Leggi la storiaSocietà maltese di commercio off-price B2B: rivende abbigliamento, calzature, accessori e home décor di oltre 250 marchi internazionali.
- Settore
- Commercio off-price B2B
- Persone
- 51-200
Domande frequenti su AI policy e AI Act
L'AI Act non chiede un documento con questo nome, ma chiede di formare il personale e di rispettare divieti e obblighi di trasparenza: una policy scritta è il modo più semplice per mostrare cosa fa l'azienda. Il GDPR resta valido per ogni dato personale.L'AI Act non chiede un documento con questo nome, ma chiede di formare il personale e di rispettare divieti e obblighi di trasparenza: una policy scritta è il modo più semplice per mostrare cosa fa l'azienda. Il GDPR resta valido per ogni dato personale.
Strumenti ammessi, dati da non inserire, chi approva un uso nuovo, la mappa degli usi con il rischio e ogni quanto si rivede.Strumenti ammessi, dati da non inserire, chi approva un uso nuovo, la mappa degli usi con il rischio e ogni quanto si rivede.
Leggi la guida e scarica il templateChiede di prendere misure perché il personale abbia le competenze per usare l'AI (AI literacy). Dopo il Digital Omnibus del 2026 conta poter mostrare cosa si è fatto, per esempio con registro delle presenze e test.Chiede di prendere misure perché il personale abbia le competenze per usare l'AI (AI literacy). Dopo il Digital Omnibus del 2026 conta poter mostrare cosa si è fatto, per esempio con registro delle presenze e test.
Scopri la formazione di AI AcademyLe sanzioni arrivano fino al 7% del fatturato mondiale annuo per gli usi vietati e fino al 3% per gli altri obblighi, oppure a un importo fisso se è più alto; per le PMI vale il minore dei due. In Italia vigilano le autorità indicate dalla legge 132 del 2025.Le sanzioni arrivano fino al 7% del fatturato mondiale annuo per gli usi vietati e fino al 3% per gli altri obblighi, oppure a un importo fisso se è più alto; per le PMI vale il minore dei due. In Italia vigilano le autorità indicate dalla legge 132 del 2025.
Il legale o il DPO dell'azienda: Yellow Tech scrive la policy e la consegna da rileggere.Il legale o il DPO dell'azienda: Yellow Tech scrive la policy e la consegna da rileggere.
Con la supervisione di una persona dove serve, il registro di ogni azione e i dati dove decide l'azienda. Per i dati personali Yellow Tech è responsabile del trattamento e firma un DPA, e l'azienda resta titolare.Con la supervisione di una persona dove serve, il registro di ogni azione e i dati dove decide l'azienda. Per i dati personali Yellow Tech è responsabile del trattamento e firma un DPA, e l'azienda resta titolare.
Scopri AI FactoryYellow Tech è una società italiana che scrive la AI policy con le aziende, forma il personale come chiede l'articolo 4 dell'AI Act e sviluppa agenti AI con supervisione e registro.Yellow Tech è una società italiana che scrive la AI policy con le aziende, forma il personale come chiede l'articolo 4 dell'AI Act e sviluppa agenti AI con supervisione e registro.
Se usa sistemi AI deve formare il personale che li usa, non adottare gli usi vietati e, dal 2 agosto 2026, dichiarare quando un cliente parla con un'AI o legge un contenuto generato. Per gli usi ad alto rischio, come la selezione del personale, le regole arrivano dal 2 dicembre 2027.Se usa sistemi AI deve formare il personale che li usa, non adottare gli usi vietati e, dal 2 agosto 2026, dichiarare quando un cliente parla con un'AI o legge un contenuto generato. Per gli usi ad alto rischio, come la selezione del personale, le regole arrivano dal 2 dicembre 2027.
Nessuno dei due rende conforme un uso da solo: con l'on-premise i dati personali restano sui server dell'azienda, nel cloud dipende dal fornitore e da dove sono i suoi server. L'AI Act guarda a come si usa l'AI, non a dove gira il modello.Nessuno dei due rende conforme un uso da solo: con l'on-premise i dati personali restano sui server dell'azienda, nel cloud dipende dal fornitore e da dove sono i suoi server. L'AI Act guarda a come si usa l'AI, non a dove gira il modello.
Dipende da quanti reparti si intervistano, da quanti usi dell'AI vanno mappati, dalla formazione dell'articolo 4 e dagli agenti su misura da includere. Il preventivo nasce dopo una prima analisi del processo.Dipende da quanti reparti si intervistano, da quanti usi dell'AI vanno mappati, dalla formazione dell'articolo 4 e dagli agenti su misura da includere. Il preventivo nasce dopo una prima analisi del processo.
Le persone del tuo team usano già l'AI senza regole scritte?
Yellow Tech scrive con te la AI policy e forma il personale come chiede l'AI Act.